
"Mərkəzi Bankın tələblərinə əsasən, birinci kateqoriya subyektlər ildə bir dəfə, ikinci və üçüncü kateqoriya subyektlər, o cümlədən bank olmayan kredit təşkilatları isə iki ildə azı bir dəfə beynəlxalq akkreditasiyalı auditor tərəfindən İnformasiya Təhlükəsizliyi İdarəetmə Sistemi (ISMS) üzrə auditdən keçməlidirlər".
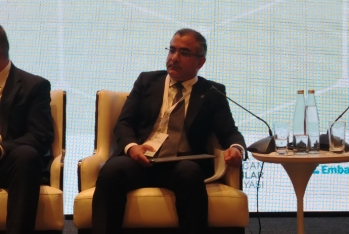
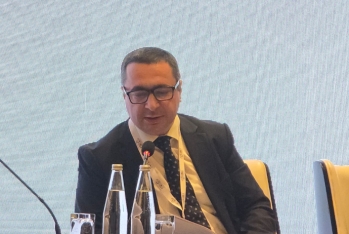
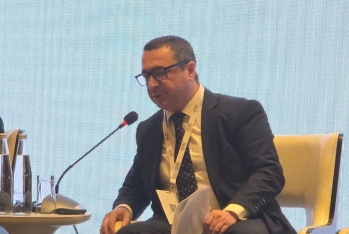
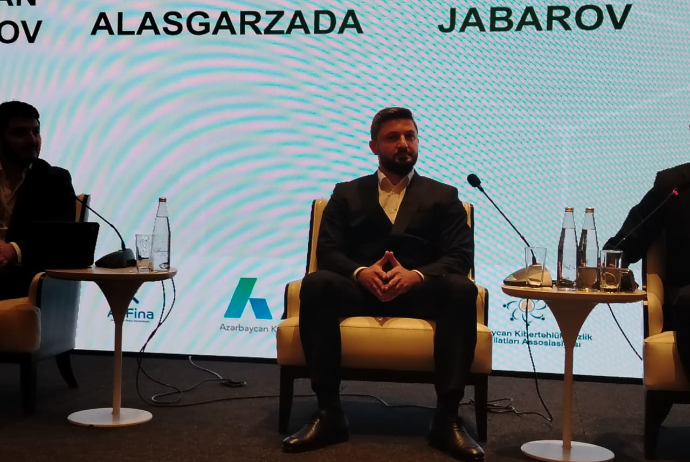
FED.az biznes və maliyyə xəbərləri portalı xəbər verir ki, bu sözləri Azərbaycan Mərkəzi Bankının (AMB) İnformasiya və kibertəhlükəsizlik departamentinin direktor müavini Abid Ələsgərzadə Bakıda keçirilən 12-ci Mikromaliyyədə İnvestisiya və Dayanıqlı İnkişaf Konfransında deyib.
"Tutaq ki, bir təşkilat auditdən uğurla keçib, ehtiyat nüsxələrlə bağlı sənədləşməsi və digər informasiya təhlükəsizliyi siyasətləri qaydasındadır. Ancaq təşkilat fişinq və ya ransomware hücumuna məruz qalır və faylları şifrələnir. Ehtiyat nüsxələr ayrıca şəbəkə seqmentində saxlanılmadığına, şifrələnmədiyinə və digər tələblərə əməl olunmadığına görə təşkilat ciddi insidentlə üzləşir.
Digər bir təşkilat isə auditdən keçməklə yanaşı, şəbəkə seqmentasiyasını təmin edib, ehtiyat nüsxələri şifrələyib və Mərkəzi Bankın tələblərinə uyğun olaraq, il ərzində iki dəfə ehtiyat nüsxələrin bərpası üzrə sınaqlar keçirib. Belə olan halda, insident baş versə belə, təşkilat müvəqqəti fasilədən sonra fəaliyyətini bərpa edə bilər", - deyə o, əlavə edib.
Onun sözlərinə görə, bu misal göstərir ki, tələblərin yalnız sənədlər üzərində yerinə yetirilməsi kifayət deyil:
"Audit müəyyən dövr üçün uyğunluğu göstərsə də, informasiya təhlükəsizliyinin effektivliyini təmin etmək üçün müntəzəm sınaqlar keçirilməlidir.
İnsident baş verdikdə isə mövcud siyasətlər yenidən nəzərdən keçirilməli, təsirə məruz qalan sistemlər müəyyənləşdirilməli və zərurət yarandıqda daxili və ya xarici audit aparılmalıdır".